
Netværket er stabilt under normal drift, men flere enheder kan ikke genoprette forbindelsen efter en genstart af hele webstedet. En mulig årsag er en beskyttelsestærskel, der er sat under den legitime opstartsfrekvens. En stormkontrolindstilling, der ser konservativ ud på et inaktivt netværk, kan blive forstyrrende i det øjeblik, hvor genoprettelse er mest vigtigt.
Stormkontrol begrænser udvalgt trafik i henhold til platformens klassificerings-, målings- og handlingsregler. Det samme viste tal kan betyde meget forskellige rater på forskellige grænseflader eller enheder. Start med at forstå disse regler, og brug derefter observeret applikationstrafik til at vælge og teste politikken.
Identificer præcis, hvad der begrænses
Kontroller, om indstillingen gælder for broadcast, multicast, ukendt unicast eller en anden dokumenteret kategori. Kendt unicast og ukendt unicast er ikke udskiftelige begreber, og multicast kan omfatte trafik, der er essentiel for applikationen.
Undersøg, om kategorier tælles separat eller sammen, og hvor målingen finder sted. Læs den nøjagtige models dokumentation i stedet for at antage, at en anden leverandørs velkendte menunavn har samme omfang.
Ciscoskonfigurationsvejledning til stormkontrolillustrerer rollen af trafikklasser, tærskler og undertrykkelsesadfærd. Dens indstillinger og implementeringsgrænser er platformspecifikke, så brug den som en konceptuel reference snarere end en færdiglavet konfiguration til en anden switch.
Oversæt tærskelenheden før sammenligning af indstillinger
Hvis en tærskelværdi udtrykkes som en procentdel af grænsefladebåndbredden, ændrer grænsefladehastigheden sin nominelle betydning. Én procent af 1 Gb/s er 10 Mb/s, mens én procent af 100 Mb/s er 1 Mb/s. Det er aritmetiske illustrationer; den faktiske hardwares regnskabs- og håndhævelsesgranularitet skal stadig bekræftes.
En pakker-per-sekund-tærskel måler en anden mængde. Ved illustrative 1.000 pakker per sekund tegner 100-byte-pakker sig for 0,8 Mb/s af de optalte bytes, mens 1.000-byte-pakker tegner sig for 8 Mb/s. On-wire overhead og switchens definition af optalt længde kan ændre forholdet.
Den forskel er vigtig, når en kontrolarbejdsbelastning med små pakker sammenlignes med større mediepakker. En indstilling kopieret fra en anden port kan pålægge en væsentligt anderledes praktisk grænse, selv når begge porte viser det samme nummer.
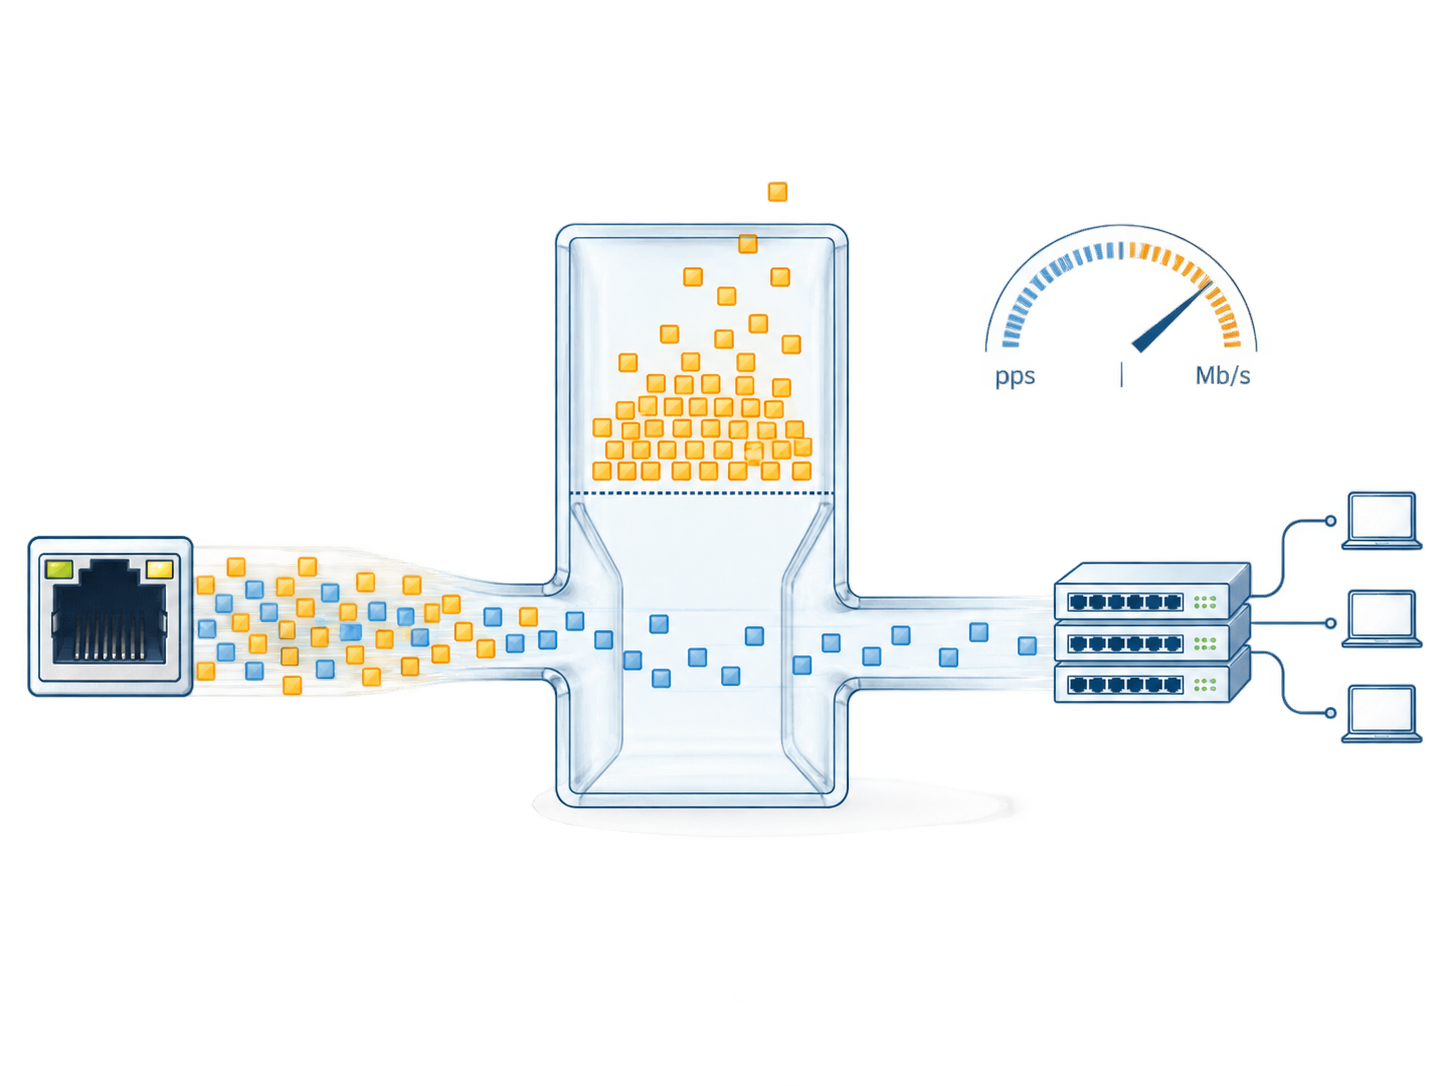
Gennemsnitlig trafik er ikke nok til at vælge grænsen
Observer netværket under de tilstande, der skaber legitime bursts: opstart, adresseopløsning, registrering, multicast-joins, topologiændringer og programgenopkobling. Identificer, hvilke af disse hændelser der falder ind under den trafikklasse, der kontrolleres.
Brug et måleinterval, der kan afsløre det relevante mønster. Et langt gennemsnit kan udjævne et kort burst, som switchens håndhævelsesinterval behandler anderledes. Indhent enhedens interval- og tærskelværdi, hvor det er dokumenteret, inklusive eventuel burst-godtgørelse eller afrunding.
Hold trafikbeviserne knyttet til konfigurationen og arbejdsbyrden. En basislinje fra fem tilsluttede enheder er ikke automatisk egnet efter udvidelse til halvtreds. En ny firmwareversion eller applikationstilstand kan også ændre adfærden for registrering og gendannelse.
Vælg handlingen lige så omhyggeligt som tærsklen
Afhængigt af implementeringen kan en hændelse undertrykke udvalgt trafik, udløse en alarm, deaktivere en port eller kombinere handlinger. Disse resultater har forskellige servicekonsekvenser. En portnedlukning kan påvirke al trafik på den port, selvom udløseren vedrørte én klasse.
Definer, hvad der skal ske efter hændelsen. Genoprettes videresendelsen, når hastigheden falder til under et dokumenteret niveau? Er der en separat faldende tærskel? Skal en operatør gendanne en deaktiveret port? Hvis automatisk gendannelse er aktiveret, hvad forhindrer så en vedvarende fejl i at gentage forbindelsens cyklusser?
Den accepterede politik bør besvare disse spørgsmål i operationelle termer. En alarm, som ingen modtager, giver ikke den samme beskyttelse som en overvåget hændelse med en reaktionsprocedure. En nedlukningspolitik uden en tilgængelig genoprettelsesmetode kan forlænge det afbrud, den var tiltænkt at inddæmme.
Gennemgå porte i henhold til deres roller
| Havnens rolle | Trafik at forstå | Bekymring vedrørende gennemgang af tærskelværdi |
|---|---|---|
| Direkte endepunkt | Dens normale opstarts- og fejladfærd | En smal baseline kan gå glip af gyldige genopretningsudbrud |
| Downstream adgangskontakt | Samlet trafik fra flere endpoints | En kopieret slutpunktstærskel kan være for restriktiv |
| Multicast-modtagersti | Påkrævede mediegrupper og kontroludvekslinger | Essentiel multicast skal forblive brugbar |
| Redundant uplink | Trafik før og efter en ruteændring | Den overlevende sti kan bære en større byrde |
| Midlertidig vedligeholdelsesforbindelse | Forventede værktøjer og opdagelsesaktivitet | Korttidsarbejde bør følge en godkendt havnepolitik |
Undgå én universel værdi for hver grænseflade, medmindre designbeviserne understøtter det. Konsistens mellem portroller er mere nyttig end numerisk ensartethed.
Valider både de raske og unormale tilfælde
I en kontrolleret test skal du køre den legitime arbejdsbelastning gennem opstart og genoprettelse af forbindelse. Bekræft, at de nødvendige tjenester fungerer uden uventet undertrykkelse eller nedlukning. Observer de relevante tællere og hændelser, ikke kun om forbindelsen forbliver aktiv.
Udfør derefter en godkendt unormal trafiksag i et isoleret eller passende kontrolleret miljø. Verificér den tilsigtede handling og effekten på upåvirkede tjenester. Registrer trafikklasse, hastighedsmønster, timing og genopretningsresultat.
Generer ikke en storm på et produktionsnetværk blot for at se, om et afkrydsningsfelt virker. Testmiljøet og injektionsmetoden skal stemme overens med webstedets godkendte proces. En repræsentativ pilot kan fastslå adfærd, før en politik udrulles bredt.
Hvis en tærskelhændelse opstår under normal drift, skal kilden og mønsteret undersøges, før grænsen hæves. Årsagen kan være en legitim udvidelse, et forkert konfigureret slutpunkt eller en utilsigtet Layer 2-løkke. Disse tilfælde kræver forskellige korrektioner.
Hold loopforebyggelse og medlemskabsstyring på plads
Stormkontrol er en understøttende beskyttelse, ikke en erstatning for en loopfri topologi. En loop kan fortsætte med at forårsage forstyrrelser, selv når udvalgt trafik undertrykkes. Gennemgå den underliggende kabelføring og spanning-tree- eller ringdesignet, når beviserne peger imod det.
På samme måde kan uønsket multicast-distribution kræve en undersøgelse af medlemskab og forespørgsler. En stramning af en multicast-tærskel kan maskere oversvømmelser, samtidig med at det skader de modtagere, der har brug for strømmen. Ret videresendelsesdesignet, og valider derefter hastighedspolitikken i forhold til den resulterende trafik.
Målet er at inddæmme unormal adfærd, samtidig med at den accepterede applikation bevares. Det kræver både et solidt netværksdesign og en passende testet beskyttelsesrespons.
Dokumenter årsagen til hver anvendt værdi
For enTODAHIKA managed-switch-valg, anmod om de understøttede trafikklasser, tærskelværdier, måleadfærd, hændelsessynlighed og genoprettelseskontroller for den nøjagtige model. Inkluder portrollerne og kritiske opstartskrav i forespørgslen.
Behold de valgte indstillinger sammen med baselineobservationerne og testresultaterne. Angiv, hvilken ændring der udløser en gennemgang: flere endpoints, en ny multicast-tjeneste, en ændring i uplink-hastigheden eller en revideret gendannelsessekvens. Denne registrering giver den næste tekniker mulighed for bevidst at justere politikken i stedet for at arve et uforklarligt nummer, der muligvis ikke længere passer til netværket.
Opslagstidspunkt: 1. september 2026


